
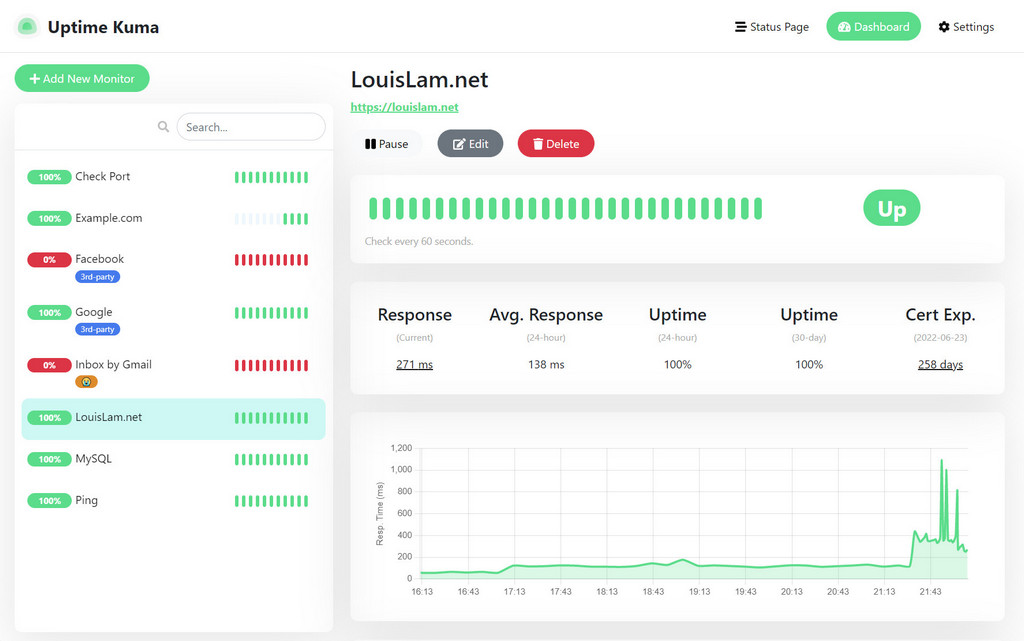
Docker / systemd 之外,日志与可观测性最低成本怎么搭
服务自愈之后,还是要知道为什么挂。本文分享私有部署场景下几乎零额外成本的日志与可观测性方案:从 journald 起步,到 Dozzle / Netdata / Loki+Grafana 的渐进路径,并兼顾国内镜像与访问。
私有部署服务挂了没人管?最低成本告警与自愈实践
服务挂了几个小时才发现是常态。我给自己的私有服务做了一套最低成本的告警+自愈方案:systemd/Docker 自愈 + 健康检查 + 微信/飞书推送,几乎零额外费用。

PostgreSQL 备份与恢复实战:从 pg_dump、pg_restore 到整库迁移
从最常用的 pg_dump / pg_restore 开始,完整走一遍 PostgreSQL 逻辑备份、恢复、Docker 场景、角色权限处理、跨服务器整库迁移、并行恢复与恢复校验。
端口明明开着,为什么就是访问不了
服务已经启动,ss 也能看到 LISTEN,本机 curl 甚至完全正常,但从外面就是访问不了。问题往往不在“端口开没开”这一件事上,而在监听地址、安全组、系统防火墙、Docker 端口映射、反向代理这条链路中的某一层。本文按请求真正经过的路径排查一次。
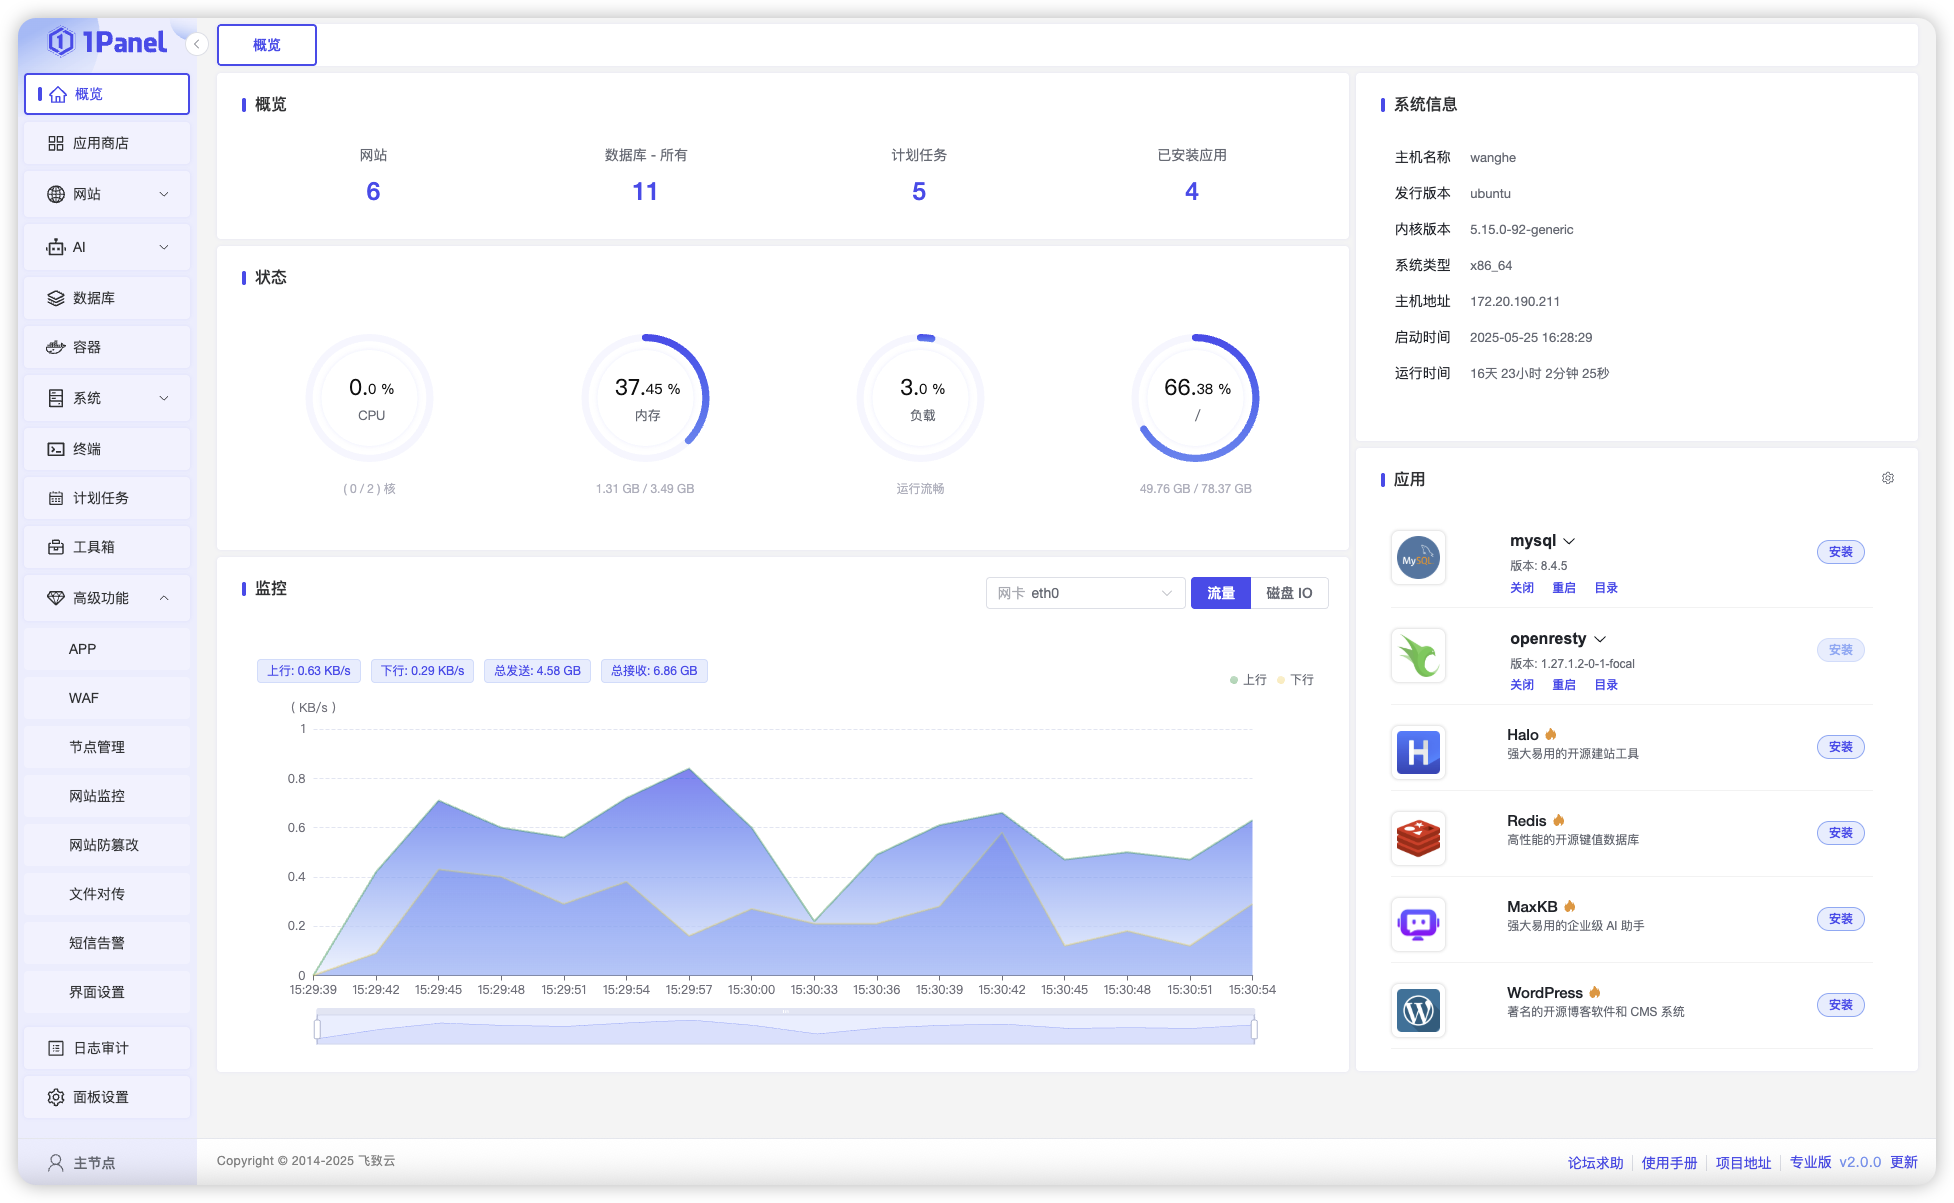
服务器面板是什么,它究竟适合谁?
服务器面板把网站、容器、数据库、证书、防火墙和监控搬进浏览器,确实能省下大量重复运维工作。但它也会增加一个高权限管理入口,并隐藏一部分系统细节。本文聊清楚服务器面板到底替你做了什么、付出了什么代价,以及哪些场景值得用。
为什么你的 Docker Compose 项目越写越乱?从“能跑”到“可维护”的 12 条工程实践
Docker Compose 并不只是把几条 docker run 命令写进 YAML。真正可维护的 Compose 项目,需要边界、健康检查、密钥管理、网络隔离、数据恢复与持续验证。
